
Training GDPR pentru angajați: de ce ignorarea lui te poate costa miliarde
În februarie 2025, amenzile GDPR ajunseseră la 5,6 miliarde de euro pentru 2.295 de încălcări. Vezi greșelile frecvente, cazuri reale și cum le previi prin training GDPR pentru angajați.

În februarie 2025, amenzile GDPR ajunseseră la un total de 5,6 miliarde de euro, aplicate pentru 2.295 de încălcări. Fie că vorbim despre o breșă masivă de date sau despre un formular de consimțământ gestionat prost, consecințele neconformității sunt reale și costisitoare. Multe dintre aceste incidente pot fi însă evitate printr-o investiție simplă, dar esențială: training GDPR pentru angajați.
În acest articol analizăm principalii factori de risc care duc la amenzi GDPR, greșelile frecvente care expun organizațiile, exemple de încălcări grave și felul în care GDPR afectează diferite industrii. Cel mai important, îți arătăm cum pot fi reduse aceste riscuri prin metode de training clare și captivante.
Cât de grave sunt încălcările GDPR
Dacă ai semnat vreodată un contract cu o companie europeană, cel mai probabil ai semnat și un acord de prelucrare a datelor. A devenit o practică standard – fie că e vorba de servicii sensibile, precum sănătatea sau finanțele, fie de ceva banal, cum ar fi rezervarea unei vacanțe printr-o agenție de turism. Pentru mulți, aceste formulare par doar o hârtie în plus. Le aruncăm o privire, poate dăm ochii peste cap, și mergem mai departe.
Dar acea clauză este, de fapt, o garanție legală. Protejează companiile de încălcări GDPR potențial catastrofale, care pot costa mii, milioane sau chiar miliarde de euro (așa cum vom vedea în mai multe cazuri din acest articol). Și, mai important, te protejează pe tine – clientul – de transferul datelor tale personale către terți nedoriți.
Legislația oficială a UE privind amenzile GDPR
Potrivit atât Comitetului European pentru Protecția Datelor (EDPB), cât și Comisiei Europene, măsurile de sancționare a încălcărilor GDPR variază. În funcție de caz, organizațiile pot primi:
- Un avertisment
- O interdicție temporară sau permanentă de prelucrare
- Sancțiuni financiare
Cele două niveluri de amenzi depind de tipul și gravitatea încălcării:
Nivelul 1: Până la 10 milioane de euro sau 2% din cifra de afaceri anuală globală (oricare este mai mare) pentru încălcări legate de articolele 8, 11, 25-39, 42 și 43, care privesc:
- Operatorii de date
- Persoanele împuternicite
- Organismele de certificare
- Organismele de monitorizare.
Nivelul 2: Până la 20 de milioane de euro sau 4% din cifra de afaceri globală (oricare este mai mare) pentru încălcări mai grave, precum:
- Încălcarea principiilor de bază ale prelucrării datelor (de ex. legalitate, echitate, transparență)
- Neobținerea unui consimțământ valabil
- Încălcarea drepturilor persoanelor vizate
- Transferul datelor personale către o țară terță sau o organizație internațională fără garanții adecvate sau fără aprobarea Comisiei Europene că țara respectivă are legi corespunzătoare de protecție a datelor.
Factorii care determină cuantumul amenzii
Potrivit Comisiei Europene, fiecare amendă GDPR trebuie să fie eficace, proporțională și disuasivă. Mărimea și severitatea amenzilor GDPR depind de mai multe elemente, printre care:
- Gravitatea și durata încălcării
- Dacă a fost intenționată sau accidentală
- Eforturile organizației de a remedia sau de a limita problema
- Cooperarea cu ancheta
- Factori suplimentari, precum încălcări anterioare sau eforturile de conformitate
Cele mai frecvente cauze ale amenzilor
Ca și în alte cazuri de încălcare a reglementărilor, încălcările GDPR sau ale protecției datelor au cauze diverse: unele provin din training inadecvat, comunicare defectuoasă sau neglijență, altele din intenție pură sau ignoranță. Printre factorii declanșatori frecvenți se numără:
- Lipsa de transparență față de persoanele vizate: Neexplicarea clară a modului în care datele personale sunt colectate, folosite sau partajate
- Gestionarea defectuoasă a datelor personale: Stocarea, prelucrarea sau transferul datelor în moduri care încalcă principiile GDPR
- Practici de securitate slabe sau învechite: Neimplementarea unor protecții moderne împotriva breșelor sau scurgerilor de date
- Training GDPR insuficient pentru angajați: Mai ales când companiile îl tratează ca pe un seminar unic, nu ca pe un proces continuu
Amenzile GDPR în funcție de tipul încălcării
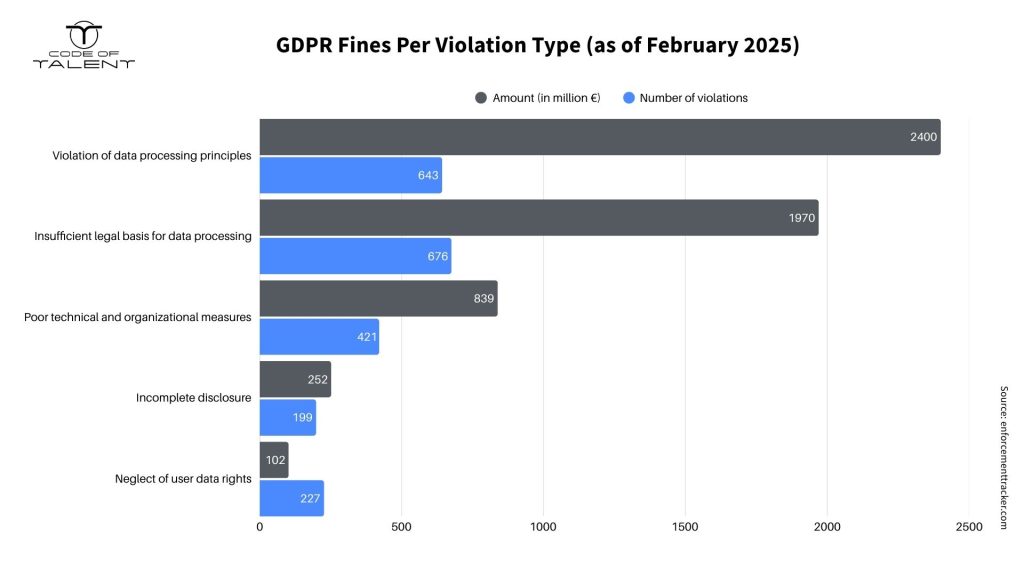
Nerespectarea principiilor de prelucrare a datelor (Articolul 5 din GDPR):
- Probleme legate de echitate, transparență și minimizarea datelor.
- Apare atunci când se colectează prea multe date sau când acestea sunt folosite abuziv.
Nerespectarea drepturilor persoanelor vizate (Articolele 12-22):
- Drepturile persoanelor, precum accesul, rectificarea și ștergerea, sunt ignorate.
- Apare atunci când cererile sunt întârziate sau respinse.
Lipsa unui temei legal pentru prelucrarea datelor (Articolul 6):
- Datele sunt colectate fără un motiv valabil (de ex. consimțământ sau contract).
- Apare atunci când companiile nu documentează clar de ce au nevoie de date.
Lipsa de cooperare cu autoritățile de supraveghere (Articolul 31):
- Lipsa de reacție la solicitările autorităților de protecție a datelor.
- Apare atunci când companiile întârzie sau ignoră investigațiile.
Măsuri de securitate inadecvate (Articolul 32):
- Neprotejarea datelor, ceea ce duce la breșe sau scurgeri de informații.
- Apare din cauza unor practici de securitate slabe, precum software-ul neactualizat.
Amenzile GDPR în diferite industrii
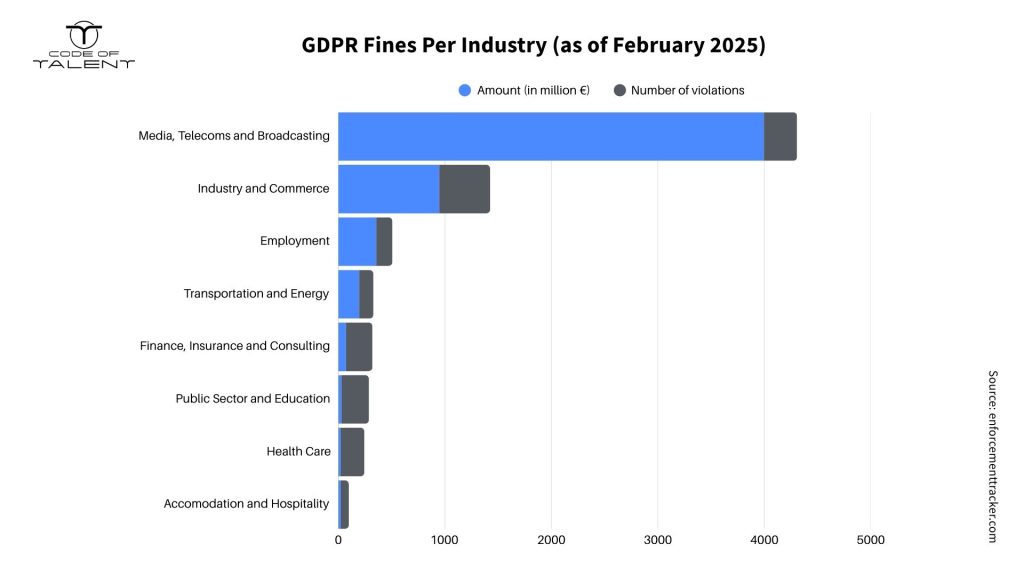
După cum arată graficul de mai sus, industriile media și comerțul au primit cele mai mari amenzi GDPR, cu sancțiuni care ajung la miliarde de euro. Totuși, și alte sectoare, precum HR, transporturi, finanțe, servicii publice și sănătate, au intrat în vizorul GDPR.
În această secțiune trecem în revistă câteva dintre cele mai notabile amenzi GDPR din istorie, în aceste industrii.
1. Media, telecomunicații și broadcasting
- Compania: Meta (Facebook)
- Valoarea amenzii: 1,2 miliarde de euro
- Motivul încălcării: Transfer ilegal de date personale din UE către SUA
Ce s-a întâmplat: Meta Ireland a primit o amendă record de 1,2 miliarde de euro de la Comisia pentru Protecția Datelor din Irlanda, pentru că a continuat să transfere datele utilizatorilor din UE către SUA, în pofida hotărârii Schrems II. Schrems II a invalidat cadrul Privacy Shield și a constatat că legislația americană nu oferă o protecție adecvată datelor cetățenilor UE. Meta a fost obligată să suspende aceste transferuri în termen de cinci luni. Este, până în prezent, cea mai mare amendă GDPR aplicată unei companii.
Ce putem învăța: Nici giganții tech nu sunt feriți de controlul GDPR. Acest caz ne amintește că, atunci când vine vorba de gestionarea datelor personale, companiile trebuie să țină pasul cu schimbările legislative și să se asigure că practicile lor protejează intimitatea oamenilor.
2. Industrie și comerț
- Compania: Amazon
- Valoarea amenzii: 746 de milioane de euro
- Motivul încălcării: Lipsa unui consimțământ valabil pentru prelucrarea datelor
Ce s-a întâmplat: Amazon a prelucrat date personale fără un consimțământ corespunzător, după ce peste 10.000 de persoane din Franța au reclamat că compania nu a obținut o permisiune explicită și informată. Deși Amazon a dezvăluit modul în care folosea datele, procesul său de consimțământ nu îndeplinea cerințele GDPR. O instanță din Luxemburg a respins ulterior apelul companiei, menținând amenda.
Ce putem învăța: Transparența singură nu este suficientă. Companiile trebuie să obțină și un consimțământ clar și informat înainte de a prelucra date personale. Acest caz arată că mecanismele de consimțământ vagi sau pasive pot duce la sancțiuni majore în baza GDPR.
3. Angajare/HR
- Compania: H&M Hennes & Mauritz Online Shop (retailer de modă din Germania)
- Valoarea amenzii: 35 de milioane de euro
- Motivul încălcării: Spionarea angajaților
Ce s-a întâmplat: Compania a primit amenda după ce managerii săi au ținut „dosare secrete” despre angajați, incluzând date sensibile precum starea de sănătate, probleme familiale și convingeri religioase. Informațiile au fost colectate prin interviuri de revenire la muncă și din bârfe, apoi folosite în decizii de HR.
Ce putem învăța: Angajatorii trebuie să fie foarte atenți când gestionează datele angajaților. Supravegherea internă și colectarea informală de date pot trece ușor în zona ilegalității.
4. Transporturi
- Compania: Uber
- Valoarea amenzii: 290 de milioane de euro
- Motivul încălcării: Transferul datelor șoferilor către SUA
Ce s-a întâmplat: Autoritatea olandeză pentru protecția datelor a amendat Uber pentru transferul datelor personale ale șoferilor de taxi europeni către SUA fără garanții adecvate. Transferurile nu aveau protecțiile legale și tehnice impuse de GDPR.
Ce putem învăța: GDPR nu se aplică doar datelor clienților – datele angajaților și ale colaboratorilor sunt la fel de protejate. Companiile trebuie să stabilească mecanisme legale adecvate înainte de a muta date în afara UE.
5. Sectorul bancar
- Compania: CaixaBank
- Valoarea amenzii: 6 milioane de euro
- Motivul încălcării: Consimțământ forțat în politicile de confidențialitate
Ce s-a întâmplat: Banca spaniolă CaixaBank le-a cerut clienților să accepte o nouă politică de confidențialitate care permitea partajarea datelor personale între toate companiile din grup. Clienții nu aveau însă posibilitatea de a refuza semnarea.
Ce putem învăța: Consimțământul trebuie să fie dat liber, specific, informat și neechivoc. Legarea consimțământului de termenii și condițiile generale nu este conformă cu GDPR.
6. Sănătate
- Compania: Centric Health
- Valoarea amenzii: 460.000 de euro
- Motivul încălcării: Măsuri de securitate inadecvate
Ce s-a întâmplat: Centric Health din Irlanda a fost amendată cu 460.000 de euro după ce un atac ransomware a compromis datele personale ale 70.000 de pacienți. Furnizorul de servicii medicale nu implementase măsuri tehnice și organizatorice adecvate pentru a proteja aceste informații sensibile.
Ce putem învăța: Securitatea este fundamentală în GDPR. Neprotejarea datelor personale, mai ales în sectorul sănătății, poate duce la breșe grave și amenzi semnificative.
7. Ospitalitate
- Compania: Un hotel din Ungaria
- Valoarea amenzii: 80.500 de euro
- Motivul încălcării: Supraveghere video ilegală
Ce s-a întâmplat: Un hotel din Ungaria a fost amendat pentru utilizarea abuzivă a supravegherii video. Camerele nu monitorizau doar incinta hotelului, ci înregistrau, fără intenție, și spații publice. În plus, semnalizarea și informarea insuficiente au făcut ca oaspeții și trecătorii să nu fie informați corespunzător.
Ce putem învăța: Companiile care folosesc CCTV trebuie să limiteze supravegherea la strictul necesar și să informeze clar persoanele înregistrate. Excesul și lipsa de transparență sunt capcane frecvente și costisitoare.
Ce înseamnă dincolo de amendă
Când companiile încalcă GDPR, sancțiunile financiare pot fi usturătoare, dar ele sunt doar o parte a pagubei. Costul real stă adesea în ceea ce urmează: încredere pierdută, operațiuni perturbate și consecințe financiare pe termen lung.
- Pierderea reputației: Un articol Forbes arată că 75% dintre consumatori ar rupe legătura cu o companie care gestionează greșit datele. De exemplu, un giveaway pe TikTok al Sephora România a inclus accidental o captură de ecran cu date ale utilizatorilor și, deși postarea a fost ștearsă rapid, greșeala a afectat reputația brandului timp de săptămâni.
- Procese și probleme legale: Încălcările pot duce la procese intentate de acționari și la panică în rândul investitorilor. Facebook, aflat sub lupa GDPR, a văzut cum îi scad acțiunile și a fost dat în judecată de acționari pentru că i-a indus în eroare cu privire la protecția datelor și la riscurile financiare.
- Închiderea operațiunilor: GDPR poate forța companiile să își regândească modelul de business. De exemplu, Verve, o companie americană de publicitate mobilă, s-a retras din Europa pentru că dependența sa de datele de localizare făcea conformarea prea costisitoare și complicată.
Training GDPR pentru angajați: ce nu mai funcționează și ce funcționează
Acum că am văzut impactul real al neconformității cu GDPR, să ne concentrăm pe cum putem preveni aceste capcane. Nu vom intra în aspectele tehnice sau juridice, dar vom analiza cum trainingul angajaților poate ajuta la evitarea acestor greșeli și ce funcționează, respectiv ce nu mai funcționează, în trainingul de protecție a datelor.
Construirea unei fundații solide de învățare este cheia pentru un mediu mai sigur și mai conform.
Ce nu mai funcționează: învățarea pasivă
„Obligatoriu” nu înseamnă întotdeauna „eficient”. Deși este o practică obișnuită să le ceri angajaților să finalizeze un training GDPR, simpla bifare a sarcinii nu garantează că învățarea rămâne. Angajații văd adesea trainingul GDPR alocat de HR ca pe o corvoadă și îl amână în favoarea altor sarcini. Drept urmare, ajung să bifeze căsuțe, să sară peste prezentări sau să se deconecteze mental, ceea ce duce la o învățare ineficientă.
Metodele de învățare pasivă, precum citirea unor PDF-uri, nu reușesc adesea să pregătească angajații pentru situații reale, din cauza modului în care sunt livrate. Companiile trebuie să își regândească abordarea față de trainingul GDPR.
Ce funcționează: învățarea activă
Pentru a construi un program de training GDPR mai eficient, este esențial să adopți tehnici mai active și mai captivante. Învățarea activă încurajează participarea, aplicarea și înțelegerea profundă, ceea ce duce, în final, la o retenție mai bună și la o conformitate mai solidă la locul de muncă.
Iată cum pot face diferența abordările moderne de training:
- Microlearning (module scurte, specifice rolului): Împarte conținutul în module scurte și concentrate, adaptate fiecărui rol, reducând supraîncărcarea informațională.
- Feedback interactiv: Oferă feedback imediat, în timp real, la exerciții și quiz-uri, pentru ca angajații să înțeleagă și să corecteze greșelile pe loc.
- Gamificare: Transformă trainingul într-un joc, cu recompense, provocări și clasamente.
- Colaborare între colegi: Oamenii învață mai bine împreună și unii de la alții.
- Acces mobil și învățare în timp real: Permite-le angajaților să acceseze conținutul de training de pe dispozitive mobile, oricând și oriunde.
- Scenarii simulate pentru practică directă: Simulează situații GDPR reale pentru a le oferi angajaților experiență practică.
Bune practici pentru trainingul GDPR al angajaților
Să vedem care sunt cele mai bune abordări pentru trainingul angajaților în GDPR sau protecția datelor.
Principiile de bază GDPR pe care trebuie să le predai
Pentru ca un program de training GDPR să fie cu adevărat eficient, angajații trebuie să înțeleagă principiile de bază ale protecției datelor, care stabilesc cum ar trebui gestionate, stocate și protejate datele personale în orice organizație.
Angajații ar trebui să cunoască acești 7 piloni GDPR:
- Legalitate, echitate și transparență: Angajații trebuie să se asigure că datele sunt prelucrate legal și că persoanele sunt informate despre utilizarea lor.
- Limitarea scopului: Datele trebuie folosite doar în scopul pentru care au fost colectate, iar angajații trebuie să evite utilizarea lor în orice alt scop.
- Minimizarea datelor: Colectează doar datele necesare pentru sarcina respectivă, pentru a reduce riscul.
- Exactitate: Angajații trebuie să corecteze datele inexacte și să le mențină actualizate.
- Limitarea stocării: Datele trebuie păstrate doar cât este necesar, nu pe termen nedefinit.
- Integritate și confidențialitate: Angajații trebuie să protejeze datele de accesul sau divulgarea neautorizată.
- Responsabilitate: Angajații au un rol în asigurarea conformității și în sprijinirea auditurilor și a monitorizării.
Ce să predai în cadrul trainingului GDPR pentru angajați
Pași clari și aplicabili pe care angajații să îi urmeze pot preveni greșelile GDPR frecvente. Este esențial ca angajații nu doar să înțeleagă reglementările, ci să știe exact ce acțiuni trebuie să întreprindă.
1. Ce este GDPR și de ce contează
Aceasta este partea teoretică a trainingului: prezentarea cadrului legal, înțelegerea principiilor de bază și evaluarea riscurilor.
Fă-l captivant: Ia în calcul microlearningul pentru a împărți conceptele complexe în bucăți ușor de digerat. În plus, cu ajutorul AI, platformele de microlearning transformă documentele GDPR lungi în conținut de training scurt și captivant. Încarci pur și simplu materialele de protecție a datelor ale companiei tale, iar AI le condensează în sesiuni de cel mult 10 minute.
Exemplu: Creează un videoclip de 5 minute sau un modul interactiv despre „Ce protejează GDPR și de ce contează”, urmat de quiz-uri rapide sau infografice.
2. Riscuri și responsabilități specifice fiecărui departament
Fiecare echipă gestionează datele diferit. Ce este riscant în sănătate poate să nu se aplice în IT sau în serviciul clienți. De aceea, trainingul GDPR ar trebui adaptat la realitățile zilnice ale fiecărui departament.
Fă-l captivant: Folosește scenarii interactive pe roluri, care simulează deciziile reale pe care le iau angajații în rolurile lor specifice.
Exemplu: Simulează un scenariu de serviciu clienți în care se răspunde la o cerere de ștergere a datelor. Folosește tonuri diferite (prietenos, furios, dezamăgit sau confuz), astfel încât angajații să exerseze cum să rămână respectuoși și conformi cu GDPR, indiferent de starea de spirit de la celălalt capăt.
3. Obținerea consimțământului
Consimțământul este o cerință de bază a GDPR, iar angajații trebuie să știe cum să îl ceară corect, mai ales când sunt implicate date sensibile.
Fă-l captivant: Folosește învățarea colaborativă pentru a aplica în practică cunoștințele teoretice. Prezintă-le întâi angajaților cadrul legal (ce înseamnă un consimțământ valabil, când este necesar și ce documentație trebuie păstrată), apoi treci la exerciții de joc de rol evaluate de colegi.
Exemplu: Creează o simulare în care angajații cer consimțământul colegilor în diferite scenarii. Pune-i pe colegi să evalueze dacă cererea a fost clară, specifică și legală. Această metodă este deosebit de puternică în sănătate, finanțe și educație, unde colectarea consimțământului este o rutină, dar una strict reglementată.
4. Identificarea și raportarea potențialelor breșe de date
GDPR obligă organizațiile să raporteze breșele de date personale în termen de 72 de ore. Angajații trebuie să recunoască semnalele de alarmă din timp și să știe cum să reacționeze fără ezitare.
Fă-l captivant: Folosește scenarii reale de breșe de date pentru a preda răspunsul la incidente.
Exemplu: Împarte angajații în grupuri mici și dă-le un scenariu de breșă. Fiecare echipă trebuie să identifice ce a mers prost, cum ar trebui raportat incidentul și cum pot fi reduse riscurile viitoare. Exercițiul este util mai ales în industrii cu ritm alert, precum media, telecomunicații sau IT.
5. Scăpări frecvente de confidențialitate a datelor la locul de muncă
Gestionarea greșită a datelor nu se întâmplă, de regulă, în marile atacuri cibernetice, ci în acțiuni de zi cu zi, cum ar fi redirecționarea unui e-mail greșit sau lăsarea unor documente nesecurizate.
Fă-l captivant: Folosește învățarea vizuală pentru a evidenția greșelile frecvente. Infograficele, videoclipurile interactive și quiz-urile de tip drag-and-drop îi pot învăța pe angajați să observe problemele de confidențialitate în contexte familiare.
Exemplu: Creează materiale vizuale care arată gestionarea greșită versus cea corectă a datelor: de ex. cineva care lasă o listă tipărită cu e-mailurile clienților într-un spațiu comun sau trimite informații personale printr-o aplicație de chat necriptată.
6. Fii la curent cu cele mai recente evoluții
Regulile GDPR, interpretările și bunele practici evoluează constant. Informarea continuă a angajaților asigură conformitatea pe termen lung și reduce riscul unor comportamente depășite.
Fă-l captivant: Folosește platforme de training just-in-time și aplicații mobile care livrează noutățile GDPR la momentul potrivit, ca parte a fluxului zilnic de lucru. Aceste instrumente permit recapitulări rapide, fără a întrerupe munca.
Exemplu: Un reprezentant de vânzări din pharma care urmează să intre în cabinetul unui medic ar putea parcurge un modul de recapitulare de 5 minute despre regulile GDPR înainte de întâlnire. Aceeași abordare funcționează bine și în alte industrii strict reglementate, precum finanțele, asigurările și tech.
Toate funcționalitățile într-o singură platformă
Cu amenzi GDPR care urcă până la miliarde, companiile nu își pot permite scurtături când vine vorba de protecția datelor. Costul eșecului merge mult dincolo de bani. Afectează reputația, atrage probleme legale și poate pune chiar în pericol existența unei afaceri. De aceea, trainingul GDPR pentru angajați nu mai este opțional, ci esențial.
Code of Talent oferă o soluție practică pentru livrarea unui training GDPR captivant și eficient. Prin simulări bazate pe scenarii, feedback în timp real și parcursuri de învățare personalizate pe rol, angajații înțeleg „de ce”-ul din spatele regulilor, nu doar „ce”-ul.
Nu aștepta o breșă de date pentru a acționa. Investește astăzi în training GDPR pentru angajați cu Code of Talent și dă-i echipei tale puterea de a-ți proteja afacerea și clienții!
Foto copertă: Freepik


